【重要】お客様の個人情報漏洩に関するお詫びと注意喚起のお知らせ(第二報)
いつもセントラルホテル野洲をご利用いただき、誠にありがとうございます。
2026年11月6日に公表いたしました、弊社が業務委託している株式会社ナバック(以下、ナバック社)提供のホテル予約システムへの不正アクセスによるお客様情報の漏えいについて、その後の調査により判明した内容をお知らせいたします。 お客様に多大なご心配とご迷惑をおかけしておりますことを、改めて深くお詫び申し上げます。
■本件の経緯
• 2026年11月 2日(月) 不正アクセスが発生
• 2026年11月 3日(火) ナバック社にて不正アクセスを確認
• 2026年11月 4日(水) 弊社HPにて「弊社を騙るフィッシング・詐欺メールに関する注意のご案内」公開
• 2026年11月 5日(木) ナバック社が個人情報保護委員会へ報告し受理を受ける
• 2026年11月 6日(金) 弊社HPにて「お客様の個人情報漏洩に関するお詫びと注意喚起のお知らせ」公開
• 2026年11月 6日(金) ナバック社にて警察のサイバー対策部署に被害届を提出
• 2026年11月 6日(金)~ ナバック社にてセキュリティ向上と不正アクセスの回避のため、サーバを停止し脆弱性の修正と、システムの復旧実施中
• 2026年11月11日(水) 弊社HPにて「お客様の個人情報漏洩に関するお詫びと注意喚起のお知らせ(第二報)」公開
不正アクセスの具体的な原因および侵入経路等については、引き続きナバック社において調査が行われております。
■漏洩した可能性のある情報
対象となるお客様は、弊社利用のホテル予約システムにて会員登録された方で、現時点で判明している漏洩の可能性がある情報は以下の12項目です。
① お名前 ② ご住所(郵便番号を含む) ③ お電話番号 ④ メールアドレス ⑤ 宿泊先ホテル名
⑥ チェックイン日 ⑦ 氏名カナ ⑧ 携帯電話番号 ⑨ FAX番号 ⑩ 生年月日
⑪ 性別 ⑫ 勤務先(会社名・部署・郵便番号・住所・電話・FAX)
なお、本件の原因となったシステムではクレジットカード情報を取り扱っておらず、保有していないことから本件対象には含まれません。また、パスワード等についても漏洩した痕跡はございません。
現時点で情報を利用されていることが確認されているのは、①~⑥の項目です。
■不審なメールご注意ください
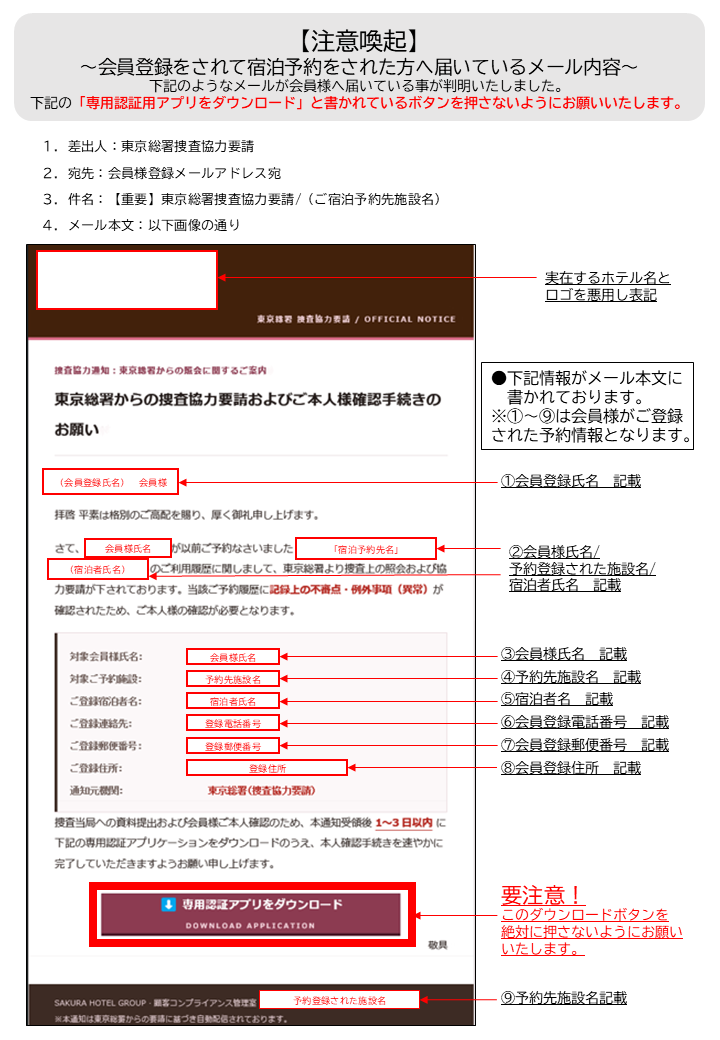
本件に関連して、漏洩した情報を悪用したとみられるフィッシングメール(偽のメール)が、会員登録をされ宿泊予約をされた方宛てに届いていることを確認しております。下記の点についてご注意をお願いいたします。
◆ 確認されている不審なメールの特徴
1.差出人 : 東京総署捜査協力要請
2.宛先 : 会員様登録メールアドレス宛
3.件名 : 【重要】東京総署捜査協力要請(ご宿泊予約先施設名)
4.メール本文: 下記画像参照
※ 現在確認されている内容となります。今後、新たな情報が確認されましたら改めてご案内いたします。
◆ ご注意いただきたい事
・メール本文に記載されている「専用認証アプリをダウンロード」は絶対に押さないでください。
◆ すでにボタンやリンク先URLをクリックした、または情報を入力してしまった場合
1.入力したパスワードを、ただちに変更してください(同じパスワードを使っている他のサービスも同様です)。
2.クレジットカード情報を入力した場合は、カード会社へ至急ご連絡いただき、利用停止などの対応をご相談ください。
不審な請求や利用履歴がないか、明細をご確認ください。
新たな事実が判明しましたら、速やかにお知らせいたします。
弊社は、引き続きナバック社と協力して全容の解明に努めてまいります。お客様にはご心配とご不便をおかけいたしますこと、重ねて深くお詫び申し上げます。
【本件に関するお問い合わせ窓口】
セントラルホテル野洲
メールアドレス:centralhotel-yasu@hotel5489.com
電話番号:077-588-0101